Les objets connectés sont souvent perçus comme des équipements isolés : une ampoule, une prise, une serrure, un capteur ou un thermostat.
Mais dans un écosystème moderne comme Matter, ces objets ne fonctionnent plus seuls. Ils rejoignent une même structure de confiance, communiquent avec des contrôleurs et partagent des éléments cryptographiques qui leur permettent de s’authentifier.
Cette architecture apporte une interopérabilité importante. Des appareils de marques différentes peuvent fonctionner ensemble et être pilotés depuis une même plateforme.
Mais elle soulève aussi une question essentielle :
que se passe-t-il lorsqu’une personne obtient temporairement un accès physique à l’un des appareils ou contrôleurs du réseau ?
C’est précisément la question étudiée dans une recherche intitulée From Temporary Access to Persistent Surveillance: Why Matter Matters in Smart Homes, publiée sur arXiv le 2 octobre 2026 par Nicolas Nino, Timothy Minning et Le Guan.
Les chercheurs montrent qu’un adversaire disposant d’un accès physique temporaire peut, dans certaines conditions, extraire des informations cryptographiques, reproduire l’identité d’un équipement et intégrer une réplique malveillante au réseau Matter.
L’accès physique peut alors disparaître, mais la compromission, elle, peut continuer.
01
Matter : l’ambition d’unifier la maison connectée
Matter est un standard ouvert porté par la Connectivity Standards Alliance. Son objectif est de réduire la fragmentation historique des équipements connectés.
Avant Matter, chaque constructeur pouvait fonctionner avec son propre protocole, sa propre application et son propre hub. Cette situation compliquait l’utilisation des appareils et obligeait souvent les utilisateurs à rester dans l’écosystème d’un même fournisseur.
Matter cherche à offrir une base commune.
Le protocole permet notamment de faire communiquer des appareils provenant de fabricants différents, tout en s’appuyant sur des mécanismes d’authentification, de chiffrement et d’attestation.
Dans une installation Matter, les équipements appartiennent à un environnement logique appelé fabric. Cette fabric regroupe les appareils et les contrôleurs autorisés à communiquer entre eux.
Un contrôleur peut être un hub domotique, une plateforme logicielle ou un équipement chargé d’intégrer et de gérer les objets connectés.
Lorsqu’un nouvel appareil rejoint le réseau, une procédure de commissioning est exécutée. Elle permet notamment de l’authentifier, de lui attribuer des credentials et de l’intégrer à la structure de confiance existante.
Sur le papier, cette architecture paraît robuste.
Mais la sécurité réelle d’un tel système ne dépend pas uniquement de la solidité des algorithmes cryptographiques. Elle dépend également de la manière dont les secrets sont stockés, manipulés, renouvelés et protégés contre un accès physique.
02
Le scénario que le modèle de confiance oublie
La plupart des modèles de sécurité supposent que les équipements sont contrôlés par leur propriétaire et qu’un attaquant extérieur ne peut pas accéder directement au matériel.
Or, les maisons connectées ne sont pas toujours des environnements entièrement privés.
Un appareil peut se trouver dans :
- un logement de courte durée ;
- une résidence partagée ;
- un hôtel ;
- un logement loué ;
- un espace occupé par plusieurs personnes ;
- un environnement dans lequel interviennent régulièrement des réparateurs ou prestataires.
Dans ces situations, une personne peut obtenir un accès légitime mais temporaire à l’environnement physique.
Elle peut être autorisée à entrer dans le logement sans être considérée comme une personne de confiance sur le plan numérique.
C’est là que le scénario étudié par les chercheurs devient particulièrement intéressant.
L’attaquant n’a pas nécessairement besoin de rester connecté au réseau pendant toute la durée de l’attaque. Il lui suffit d’utiliser cette fenêtre d’accès pour examiner un équipement, extraire certains secrets ou préparer une réplique.
Une fois cette étape terminée, il peut installer ou dissimuler un petit équipement dans l’environnement.
L’attaque ne repose donc pas nécessairement sur une intrusion distante classique. Elle commence par une présence physique légitime, puis se transforme en accès distant et persistant.
03
Sept vulnérabilités au cœur de l’écosystème
Les chercheurs identifient sept vulnérabilités, réparties entre des faiblesses de conception et des faiblesses d’implémentation.
La première concerne l’absence d’une authentification équivalente du contrôleur. Dans Matter, les appareils doivent être soumis à une procédure d’attestation, mais le contrôleur qui administre la fabric n’est pas nécessairement soumis au même niveau de vérification.
Cette situation peut permettre à un contrôleur non certifié de dialoguer avec des appareils légitimes.
La deuxième faiblesse concerne l’exposition de credentials partagés au sein de la fabric. Certains éléments nécessaires à l’authentification et à la protection des communications peuvent être récupérés à partir d’un appareil déjà intégré au réseau.
La troisième tient au fait que des nœuds possédant des credentials identiques peuvent devenir difficiles à distinguer au niveau logique. Une réplique peut ainsi tenter d’apparaître comme un appareil légitime.
Les autres faiblesses concernent notamment :
- la présence de secrets en mémoire ou dans des espaces de stockage accessibles ;
- la conservation de credentials sur de longues périodes ;
- la possibilité d’utiliser des interfaces locales de maintenance ;
- la possibilité, dans certains contrôleurs, de contourner une validation d’attestation échouée.
Le problème n’est donc pas lié à une seule erreur isolée.
Il apparaît à la combinaison de plusieurs choix : des secrets persistants, des contrôleurs insuffisamment authentifiés, des interfaces physiques exposées et une confiance importante accordée aux membres de la fabric.
04
De l’appareil compromis au contrôle du réseau
L’attaque décrite suit une logique progressive.
L’adversaire commence par récupérer des informations nécessaires pour reproduire l’identité d’un contrôleur ou d’un appareil Matter. Ces informations peuvent se trouver dans la mémoire, dans le stockage persistant, dans des fichiers de configuration ou dans certaines communications du réseau.
Il ne s’agit pas nécessairement de casser le chiffrement par force brute.
Dans plusieurs cas, le problème est plutôt que des secrets opérationnels restent accessibles dans des zones où ils peuvent être extraits par une personne disposant d’un accès physique suffisant.
Une fois les informations récupérées, l’attaquant peut créer une réplique logicielle ou matérielle d’un équipement existant.
Cette réplique est ensuite capable de communiquer avec les autres membres de la fabric en utilisant les credentials de l’appareil original.
La conséquence est importante : l’attaquant ne contrôle pas seulement le matériel qu’il a installé.
Il peut potentiellement :
- observer les échanges entre les contrôleurs et les appareils ;
- récupérer des données issues des capteurs ;
- injecter des informations falsifiées ;
- envoyer des commandes non autorisées ;
- interagir avec des appareils ajoutés après la compromission ;
- surveiller l’évolution du réseau dans le temps.
La recherche montre ainsi qu’un seul équipement implanté dans la fabric peut offrir une visibilité beaucoup plus large qu’une caméra ou qu’un microphone autonome.
Un dispositif placé en dehors du réseau ne voit que ce que ses propres capteurs capturent.
Une réplique intégrée à la fabric peut, elle, exploiter les données produites par les appareils déjà présents dans le logement.
05
Pourquoi l’attaque peut rester discrète
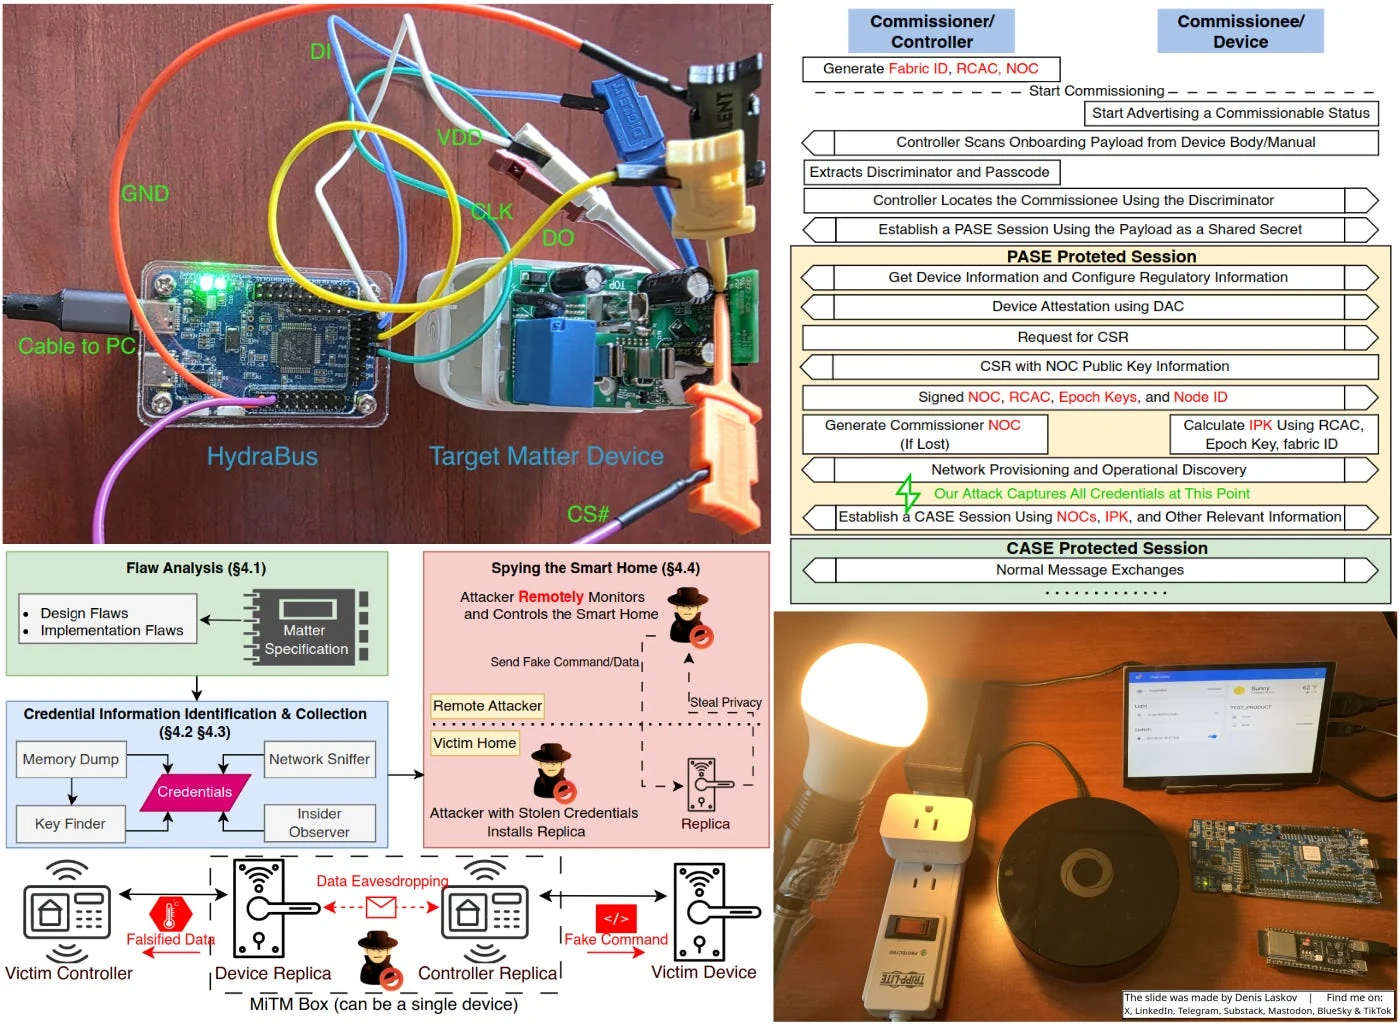
Un aspect particulièrement préoccupant concerne la discrétion de l’attaque.
Dans leurs expérimentations, les chercheurs ont utilisé un environnement comprenant des contrôleurs Matter commerciaux, des appareils connectés et des cartes de développement.
Ils ont démontré qu’une réplique pouvait établir des sessions avec des appareils existants, envoyer des commandes et intercepter certaines communications.
Ils ont également observé que l’attaque ne provoquait pas nécessairement une interruption visible du fonctionnement normal.
Une maison peut continuer à fonctionner :
- les lumières répondent ;
- les capteurs continuent à transmettre leurs données ;
- les commandes semblent être exécutées ;
- les utilisateurs ne constatent pas forcément de panne immédiate.
Le dispositif malveillant peut donc rester en arrière-plan et agir comme une présence invisible dans le réseau.
C’est une différence importante avec une attaque qui provoque directement un déni de service ou une panne manifeste.
Ici, l’objectif peut être la continuité du fonctionnement, parce que la continuité réduit les chances de détection.
La compromission cherche à préserver l’apparence normale du système tout en modifiant la personne ou l’équipement qui observe, interprète ou contrôle les échanges.
06
La sécurité physique devient une exigence cyber
Cette recherche rappelle une évidence parfois oubliée : la sécurité d’un objet connecté ne peut pas être séparée de sa sécurité physique.
Un appareil peut utiliser des mécanismes cryptographiques solides et rester vulnérable si ses clés sont stockées dans une mémoire facilement lisible, si une interface de maintenance reste accessible ou si la protection contre l’extraction physique est insuffisante.
Dans un environnement domestique, il est souvent difficile de garantir une protection matérielle comparable à celle d’un équipement industriel ou d’une infrastructure critique.
Les objets sont installés dans des lieux accessibles. Ils peuvent être ouverts, déplacés, remplacés ou manipulés.
La question de la sécurité doit donc couvrir tout le cycle de vie :
- conception du matériel ;
- stockage des secrets ;
- démarrage sécurisé ;
- désactivation des interfaces de débogage ;
- protection des mises à jour ;
- rotation des credentials ;
- détection des équipements inconnus ;
- révocation après suspicion de compromission ;
- réinitialisation complète lors d’un changement d’utilisateur ou d’occupant.
Un appareil connecté ne doit pas être considéré comme sûr uniquement parce qu’il a été correctement authentifié lors de son installation.
Il faut également pouvoir déterminer si son identité et ses secrets sont restés protégés depuis cette installation.
07
Le paradoxe de l’ouverture
Matter repose sur une philosophie d’ouverture et d’interopérabilité.
La spécification est documentée, les implémentations de référence sont disponibles et plusieurs acteurs industriels peuvent développer des produits compatibles.
Cette ouverture présente de nombreux avantages.
Elle facilite l’innovation, permet l’analyse indépendante du protocole et réduit la dépendance à un seul fournisseur.
Mais elle donne également aux attaquants une meilleure visibilité sur le fonctionnement du système.
Cela ne signifie pas que l’ouverture constitue une erreur.
La sécurité par l’obscurité ne serait pas une solution satisfaisante. Un protocole fermé peut lui aussi contenir des vulnérabilités, tout en offrant moins de possibilités de vérification indépendante.
Le véritable enjeu est ailleurs :
un protocole ouvert doit être accompagné d’implémentations capables de protéger concrètement les secrets qu’il utilise.
La transparence du protocole ne compense pas une mauvaise gestion des clés dans les produits commerciaux.
De la même manière, une authentification cryptographique ne suffit pas si une personne peut extraire les credentials depuis la mémoire ou le stockage de l’équipement.
08
Quelles mesures de protection ?
Les chercheurs proposent plusieurs catégories de mesures.
La première consiste à réduire l’exposition des secrets. Les credentials ne devraient pas être conservés en clair dans des fichiers de configuration ou rester plus longtemps que nécessaire dans des zones mémoire accessibles.
La deuxième consiste à renforcer la protection matérielle, notamment grâce à des éléments sécurisés capables de conserver les clés hors de portée des mécanismes classiques d’extraction.
La troisième concerne l’attestation réciproque.
Les appareils doivent pouvoir vérifier non seulement l’identité des équipements qui rejoignent la fabric, mais également celle des contrôleurs qui souhaitent les administrer.
Cette vérification devrait être renouvelée périodiquement afin de limiter la durée de vie d’une compromission.
La possibilité de contourner facilement une attestation échouée devrait également être fortement limitée, voire supprimée dans les environnements sensibles.
Enfin, la surveillance du réseau reste essentielle.
Un réseau Matter devrait pouvoir détecter :
- les nouveaux appareils inconnus ;
- les identités dupliquées ;
- les changements inhabituels d’adresses ;
- les communications provenant d’équipements non enregistrés ;
- les comportements incompatibles avec le profil normal d’un appareil.
La sécurité ne doit donc pas s’arrêter au moment de l’intégration initiale.
Elle doit se poursuivre pendant toute la durée de vie de la fabric.
09
Ce que je retiens de cette recherche
Ce travail m’intéresse moins pour la sophistication de l’attaque que pour le changement de perspective qu’il impose.
Nous avons tendance à considérer les objets connectés individuellement : une caméra, une serrure, un capteur ou une prise.
Mais dans un environnement interopérable, la compromission d’un seul équipement peut avoir des conséquences sur l’ensemble de la structure de confiance.
La véritable cible n’est donc pas toujours l’objet lui-même.
Elle peut être :
- son identité ;
- ses credentials ;
- sa mémoire ;
- ses relations de confiance ;
- son rôle dans la fabric ;
- les données qu’il est autorisé à consulter ;
- les commandes qu’il peut exécuter.
Cette recherche montre également qu’un accès physique temporaire peut produire un effet numérique durable.
Une personne peut entrer dans un logement pendant quelques minutes ou quelques heures, manipuler un équipement, puis repartir. Pourtant, si les secrets ont été copiés et qu’une réplique a été implantée, cette présence temporaire peut se transformer en capacité persistante de surveillance.
La leçon dépasse largement Matter.
Elle concerne tous les systèmes embarqués et connectés qui accordent une confiance importante à des équipements physiques installés dans des environnements partagés.
À mesure que les objets connectés deviennent plus nombreux et plus interopérables, la question ne sera plus seulement :
cet appareil est-il authentifié ?
Il faudra également demander :
son identité peut-elle être clonée ?
ses secrets peuvent-ils être extraits ?
le réseau peut-il détecter une réplique ?
que se passe-t-il lorsqu’un appareil de confiance change de propriétaire ou d’environnement ?
La cybersécurité des objets connectés devra donc intégrer plus sérieusement la sécurité physique, la protection des secrets, la détection des identités dupliquées et la révocation rapide des credentials compromis.
Un accès temporaire ne devrait jamais pouvoir devenir une présence invisible et permanente.
10
Références et méthode
Mon analyse repose principalement sur la publication scientifique suivante :
Nicolas Nino, Timothy Minning et Le Guan, From Temporary Access to Persistent Surveillance: Why Matter Matters in Smart Homes, arXiv:2610.04141v1, 2 octobre 2026.
Consulter la publication originale ↗
Cette publication présente ma lecture et mon analyse personnelles d’un travail de recherche accessible publiquement. Je distingue les résultats rapportés par les chercheurs des interprétations que je développe dans cette note.
Les détails techniques susceptibles de faciliter la reproduction d’une attaque ne sont volontairement pas repris comme un mode opératoire. L’objectif est d’examiner les enjeux de sécurité, les limites du modèle de confiance et les mesures de protection applicables aux écosystèmes IoT et aux systèmes embarqués.